Domain koreanische-schule.de kaufen?
Wir ziehen mit dem Projekt
koreanische-schule.de um.
Sind Sie am Kauf der Domain
koreanische-schule.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain koreanische-schule.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
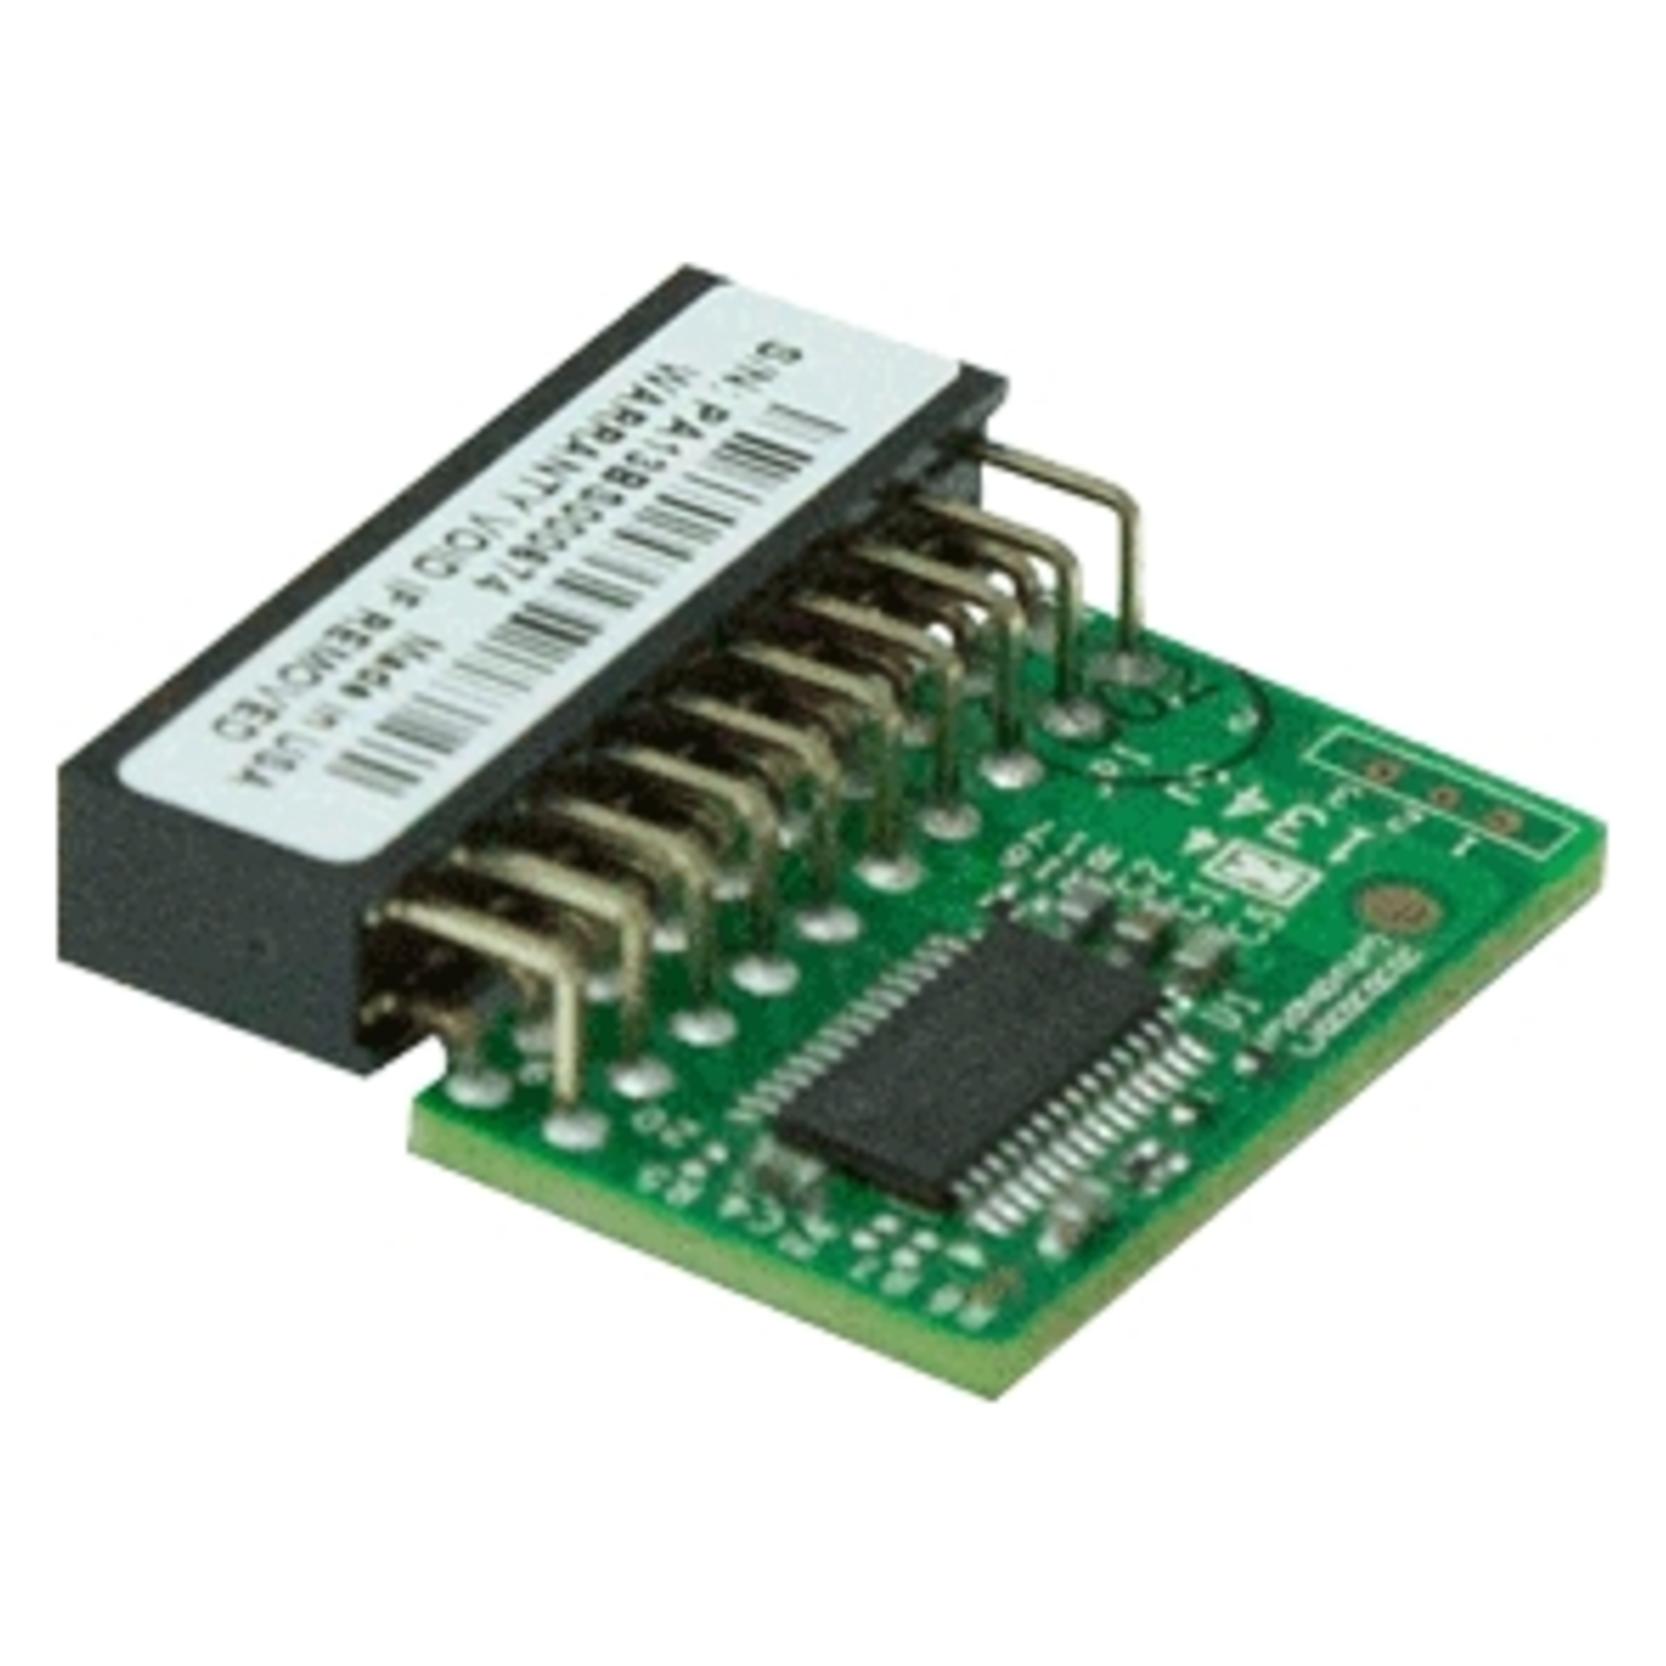
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Lohmann, Maike: Traumatisierte Schüler in Schule und UnterrichtTraumatisierte Schüler in Schule und Unterricht , In fast jeder Klasse sitzt inzwischen ein traumatisiertes Kind. Nicht immer sind es Pflege- oder Adoptivkinder, häufig sind es auch Kinder aus problematischen Familien oder, sehr aktuell, geflüchtete Kinder. Traumatisierte Kinder und Jugendliche sprengen mit ihrem problematischen Verhalten nicht selten den Unterricht. Hier sind Sie als Lehrkraft gefordert - und schnell auch überfordert. Erfahren Sie, wie Traumata entstehen, welche Folgen sie haben und wie sie zu überwinden sind. Informieren Sie sich, woran genau Sie in Schule und Unterricht Traumafolgen und Phasen traumatisierten Verhaltens erkennen. Und wie Sie damit umgehen. Lernen Sie zahlreiche praktische Strategien für eine traumasensible Gestaltung des Unterrichts und Schulalltags kennen. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: Neuauflage, Nachdruck, Erscheinungsjahr: 202206, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Lohmann, Maike, Auflage: 22004, Auflage/Ausgabe: Neuauflage, Nachdruck, Seitenzahl/Blattzahl: 119, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 1. bis 10. Klasse; Diagnostik & Förderung; Ratgeber; Störungsbilder/Verhaltensauffälligkeiten, Fachschema: Didaktik~Unterricht / Didaktik~Schule / Psychologie, Psychotherapie~Trauma (psychologisch), Fachkategorie: Psychologie~Didaktische Kompetenz und Lehrmethoden~Unterricht und Didaktik: Religion, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: scolix, Verlag: scolix, Verlag: scolix, Länge: 145, Breite: 206, Höhe: 9, Gewicht: 182, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2374825 A26755511, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
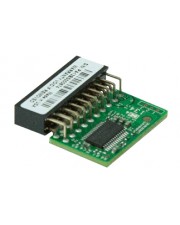
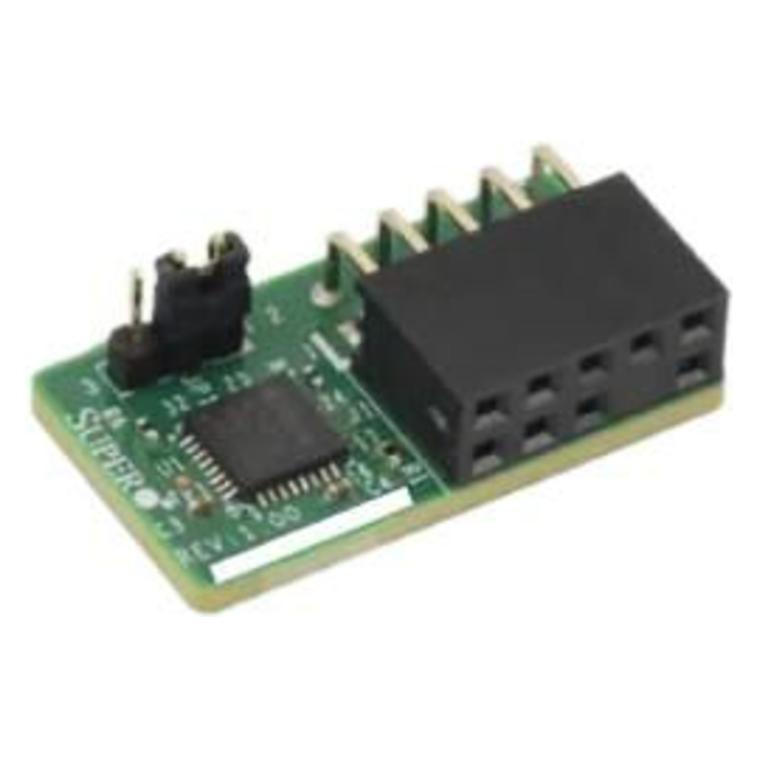
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)51,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9672V-TPM-2:
-
Lohmann, Maike: Traumatisierte Schüler in Schule und UnterrichtTraumatisierte Schüler in Schule und Unterricht , In fast jeder Klasse sitzt inzwischen ein traumatisiertes Kind. Nicht immer sind es Pflege- oder Adoptivkinder, häufig sind es auch Kinder aus problematischen Familien oder, sehr aktuell, geflüchtete Kinder. Traumatisierte Kinder und Jugendliche sprengen mit ihrem problematischen Verhalten nicht selten den Unterricht. Hier sind Sie als Lehrkraft gefordert - und schnell auch überfordert. Erfahren Sie, wie Traumata entstehen, welche Folgen sie haben und wie sie zu überwinden sind. Informieren Sie sich, woran genau Sie in Schule und Unterricht Traumafolgen und Phasen traumatisierten Verhaltens erkennen. Und wie Sie damit umgehen. Lernen Sie zahlreiche praktische Strategien für eine traumasensible Gestaltung des Unterrichts und Schulalltags kennen. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: Neuauflage, Nachdruck, Erscheinungsjahr: 202206, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Lohmann, Maike, Auflage: 22004, Auflage/Ausgabe: Neuauflage, Nachdruck, Seitenzahl/Blattzahl: 119, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 1. bis 10. Klasse; Diagnostik & Förderung; Ratgeber; Störungsbilder/Verhaltensauffälligkeiten, Fachschema: Didaktik~Unterricht / Didaktik~Schule / Psychologie, Psychotherapie~Trauma (psychologisch), Fachkategorie: Psychologie~Didaktische Kompetenz und Lehrmethoden~Unterricht und Didaktik: Religion, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: scolix, Verlag: scolix, Verlag: scolix, Länge: 145, Breite: 206, Höhe: 9, Gewicht: 182, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2374825 A26755511, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie kann ich TPM unter Windows 2 aktivieren?
Um TPM (Trusted Platform Module) unter Windows 10 zu aktivieren, müssen Sie zuerst das BIOS oder UEFI Ihres Computers öffnen und sicherstellen, dass TPM aktiviert ist. Anschließend können Sie in den Windows-Einstellungen unter "Update und Sicherheit" zu "Gerätesicherheit" navigieren und dort TPM aktivieren. Beachten Sie, dass nicht alle Computer TPM unterstützen, daher sollten Sie vorher überprüfen, ob Ihr Gerät TPM-fähig ist. **
-
Was ist der TPM 2 Bug in Valorant?
Der TPM 2 Bug in Valorant bezieht sich auf ein Problem mit dem Trusted Platform Module (TPM) 2.0, das bei einigen Spielern auftritt. Es führt dazu, dass das Spiel nicht gestartet werden kann oder abstürzt. Riot Games, der Entwickler von Valorant, arbeitet an einer Lösung für dieses Problem. In der Zwischenzeit können betroffene Spieler versuchen, ihre TPM-Firmware zu aktualisieren oder andere mögliche Lösungen auszuprobieren, die von der Community vorgeschlagen werden. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9672V-TPM-2
-
Supermicro Add-on Modul AOM-TPM-9665V-C (AOM-TPM-9665V-C)Produktbeschreibung: Supermicro AOM-TPM-9665V-C - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 0,8 cm x 2,6 cm x 2,5 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Zufallszahlengenerator (ZZG), Tick-Counter mit Sabotageüberwachung, Schutz gegen Wörterbuchangriff, Endorsement-Schlüssel (ES), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE)51,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
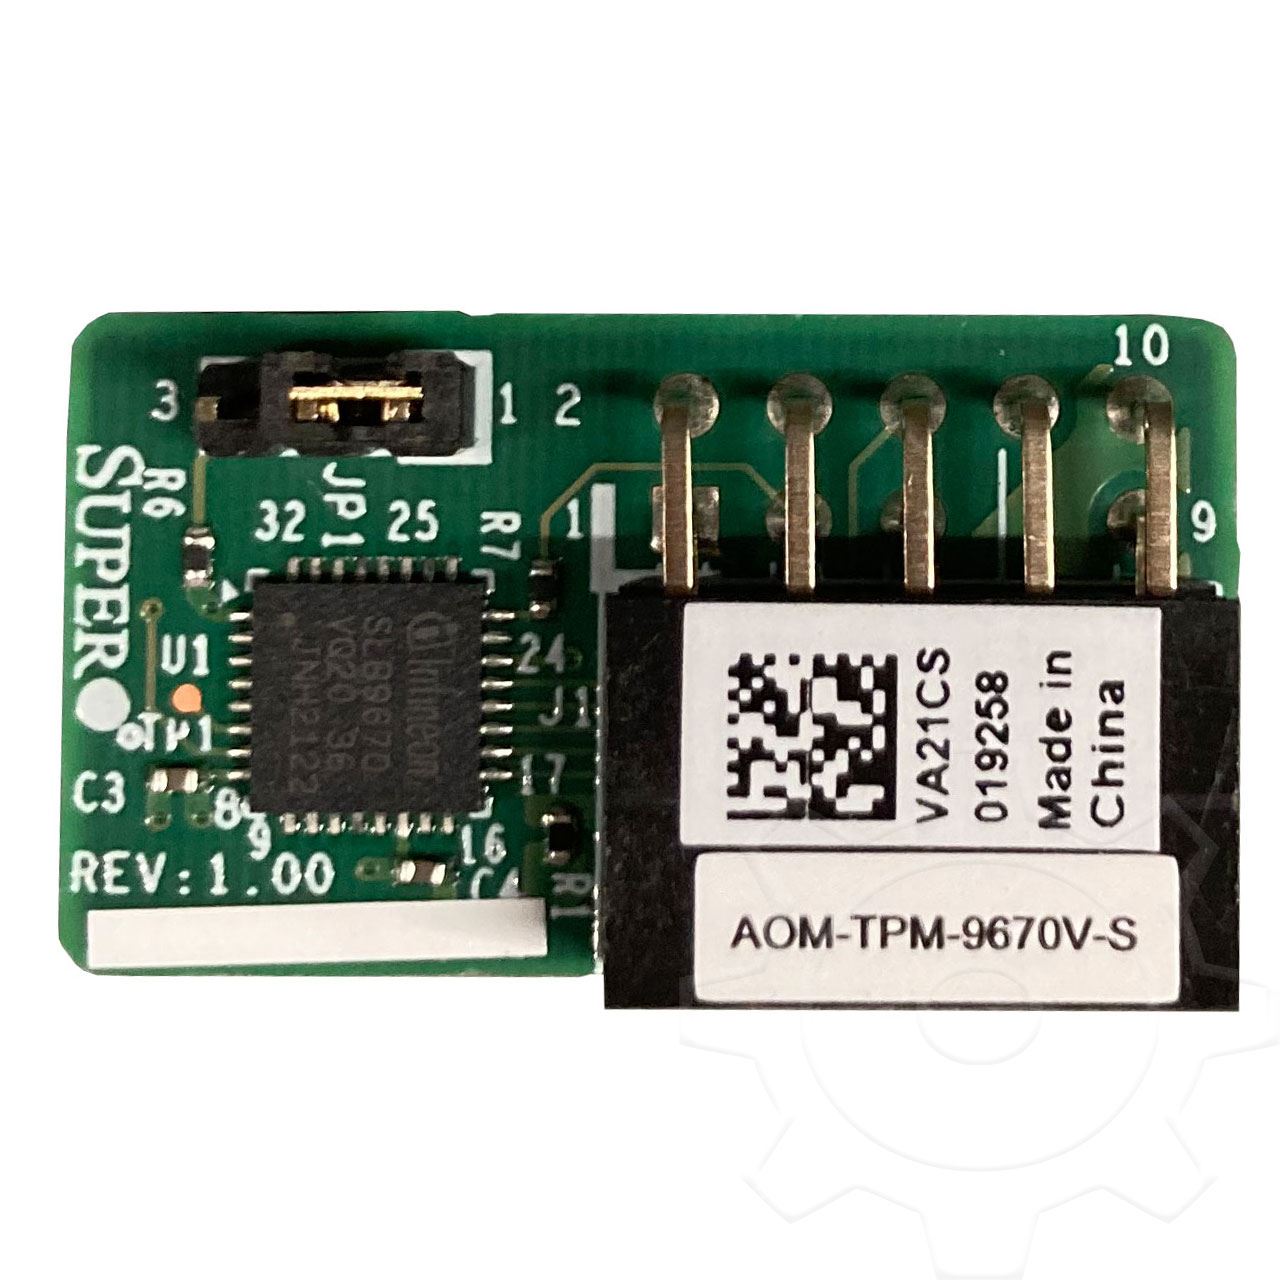
Supermicro AOM-TPM-9665H, Server ZubehörDer Trusted Platform Module AOM-TPM-9665H(-S/-C) von Supermicro mit TCG 2.0 speichert Informationen wie Schlüssel, Passwörter und digitale Zertifikate und bietet zusätzlichen Schutz gegen externe Softwareangriffe und physischen Diebstahl. Das TPM implementiert eine Vertrauensbasis, die während des Systemstartprozesses initiiert wird, um ein Vertrauensniveau zu etablieren, indem es Messungen über die laufende Umgebung und das Betriebssystem für vertrauenswürdige Berichterstattung sammelt. Die Sicherheit des gesamten Systems hängt von dem Schutz und der Geheimhaltung des kryptografischen Systems ab, insbesondere gegen unbefugten Zugriff oder Manipulation von Schlüsselmaterial. Das AOM-TPM-9665H(-S/-C) von Supermicro ermöglicht es einem Computersystem, Anwendungen sicherer auszuführen, eine sicherere Umgebung für den Remote-Zugriff zu schaffen und elektronische Transaktionen sowie digitale Kommunikation sicher durchzuführen. Hauptmerkmale sind: - TCG 2.0 konformer Trusted Platform Module (TPM) - Mikrocontroller in 0,22/0,09 μm CMOS-Technologie - Konforme eingebettete Software - EEPROM für TCG-Firmware-Verbesserungen sowie Benutzerdaten und Schlüssel - Hardware-Beschleuniger für SHA-1 und SHA-256 Hash-Algorithmen - Wahrer Zufallszahlengenerator (TRNG) - Tick-Zähler mit Manipulationsüberwachung - Schutz gegen Wörterbuchangriffe - Allgemeine Eingangs-/Ausgangsschnittstelle - Unterstützung für Intel® Trusted Execution Technology (TXT) - Vollständige Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Energiesparender Schlafmodus.48,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.